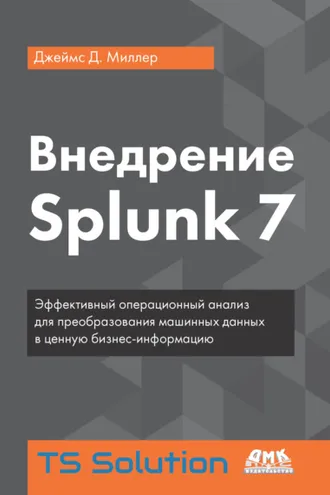
Внедрение Splunk 7
Где читать
Реклама. ООО ЛИТРЕС, ИНН 7719571260, erid: 2VfnxyNkZrY
О книге
Среди систем, созданных для агрегации, систематизации и прочей автоматизации работы с логами, Splunk – один из самых мощных. Он позволит следить за тонкостями жизни всех ваших систем, особенно если их много и они достаточно распределенные. Splunk – ведущая платформа, реализующая эффективные методологии поиска, мониторинга и анализа больших данных с постоянно растущим объемом. Эта книга позволит вам реализовать новые услуги и использовать их для быстрой и эффективной обработки машинных данных. Вы познакомитесь со всеми возможностями и улучшениями в Splunk 7, включая новые модули Splunk Cloud и Machine Learning Toolkit, научитесь эффективно использовать поисковые запросы и метасимволы, а также работать с полями и расширениями диаграмм. Издание будет полезно всем, кто занимается информационной безопасностью в организации и выявлением инцидентов ИБ.
Подробности
- Автор
- Джеймс Д. Миллер
- Издательство
- ДМК Пресс
- Год издания
- 2019
- Объём
- 492 стр.
- Формат
- PDF-книга
- ISBN
- 978-5-97060-698-8
Похожие книги
Все книги жанра →
 18+